Mengapa tautan pendek palsu perlu diwaspadai
Tautan pendek memudahkan pengirim menyampaikan alamat panjang dalam pesan singkat, tetapi juga menyembunyikan tujuan sebenarnya. Pelaku dapat memakai nama INDO CAIR pada WhatsApp, SMS, email, atau media sosial untuk menciptakan kesan resmi. Ketika penerima menekan tautan itu, ia mungkin dibawa ke halaman tiruan yang meminta data pribadi, kode verifikasi, informasi pembayaran, atau akses akun kerja. Risiko meningkat saat pesan memanfaatkan rasa mendesak.
Bagi pemilik usaha dan tim operasional, ancamannya bukan sekadar salah klik. Kredensial yang bocor dapat membuka akses ke percakapan pelanggan, dokumen internal, sistem pembayaran, serta akun media sosial. Artikel ini membantu Anda mengenali pola penipuan, memeriksa tautan dengan aman, membangun prosedur internal, dan mengambil langkah pemulihan secara terukur sebelum dampaknya meluas ke organisasi Anda sehari-hari.
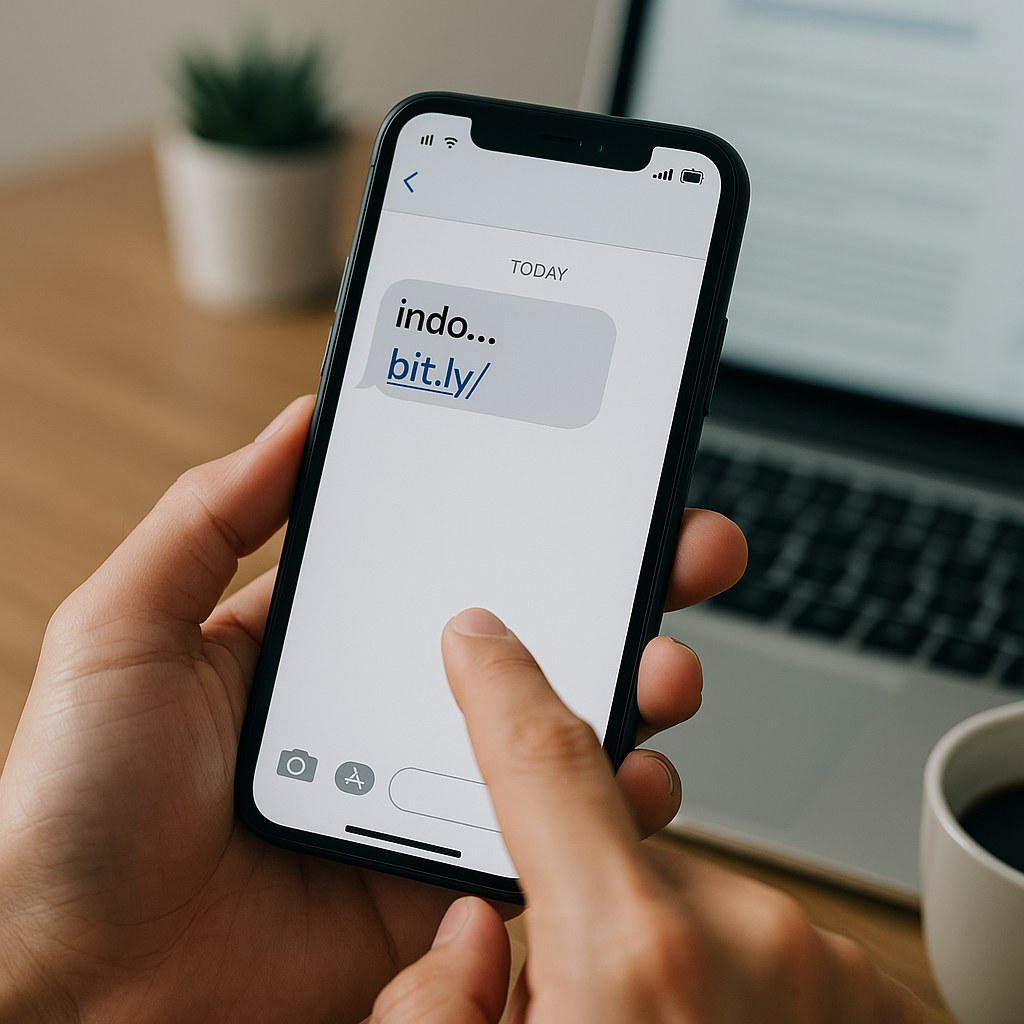
Tanda penyamaran atas nama INDOCAIR
Penipu jarang hanya mengandalkan satu unsur. Mereka menggabungkan nama merek, logo yang disalin, bahasa persuasif, dan tautan ringkas agar korban tidak sempat berpikir. Bentuk tautan bisa berubah-ubah, sehingga jangan menilai keamanan dari tampilan pendek atau panjangnya saja. Periksa seluruh konteks pesan, termasuk siapa pengirimnya, alasan kontak, dan tindakan yang diminta. Pesan resmi semestinya dapat dikonfirmasi melalui kanal komunikasi yang sudah Anda kenal dan gunakan sebelumnya.
Nada mendesak
Pesan menyatakan akun akan diblokir, dana harus segera dicairkan, atau bonus berakhir dalam hitungan menit. Tekanan waktu dirancang agar penerima melewati proses verifikasi yang wajar.
Domain tidak terlihat
Layanan pemendek URL menutupi domain akhir sampai dibuka. Itu tidak otomatis berarti berbahaya, namun menghapus petunjuk penting yang biasanya dipakai untuk mengenali situs resmi.
Permintaan data sensitif
Halaman palsu sering meminta kata sandi, kode OTP, PIN, foto identitas, atau data kartu. Waspadai pula formulir yang meminta informasi tersebut sebelum tujuan layanan dijelaskan dengan jelas.
Langkah aman sebelum membuka tautan pendek
Kebiasaan terbaik adalah memisahkan penerimaan pesan dari tindakan. Jangan membuka tautan saat sedang terburu-buru, sedang menangani pelanggan, atau memakai perangkat bersama. Berhenti sejenak memberi ruang untuk membandingkan informasi, mencari kanal resmi, dan meminta pendapat rekan bila pesan menyangkut transaksi atau akses penting. Proses ini tidak memerlukan alat khusus, tetapi harus dilakukan secara konsisten oleh seluruh tim.
Urutan pemeriksaan lima menit
- Baca pesan tanpa menyentuh tautan. Catat nama pengirim, alasan yang disebutkan, tenggat waktu, dan jenis data yang diminta.
- Tekan lama atau arahkan penunjuk pada tautan bila perangkat memungkinkan. Lihat pratinjau alamat, tetapi jangan menganggap pratinjau sebagai bukti mutlak.
- Bandingkan nama domain tujuan dengan kanal INDO CAIR yang telah disimpan organisasi. Perbedaan huruf, tambahan kata, atau ekstensi asing adalah alasan berhenti.
- Masuk ke kanal resmi secara manual, bukan melalui tautan pesan. Gunakan nomor kontak atau alamat yang sebelumnya telah diverifikasi tim.
- Jika ada keraguan, ambil tangkapan layar dan kirimkan kepada penanggung jawab keamanan atau layanan pelanggan resmi untuk dikonfirmasi.
Kebijakan internal yang layak diterapkan
Organisasi tidak perlu membuat prosedur rumit untuk mengurangi risiko. Yang penting, setiap orang mengetahui kanal konfirmasi, batas kewenangan, dan cara melaporkan pesan mencurigakan. Tetapkan satu panduan singkat yang mudah ditemukan, terutama bagi staf yang menangani pembayaran, akun pelanggan, pemasaran, dan perangkat bersama pada jam kerja maupun di luar kantor harian.
Buat kontrol berlapis yang sederhana
Pencegahan paling efektif menggabungkan kebiasaan individu dengan aturan tim. Kontrol berikut dapat diterapkan tanpa mengubah proses bisnis secara drastis, lalu ditinjau ketika pola penipuan baru muncul dan semakin relevan bagi aktivitas organisasi sehari-hari Anda.
| Kontrol | Tujuan |
|---|---|
| Daftar kanal resmi | Nomor, alamat, dan akun yang boleh dipakai untuk konfirmasi. |
| Persetujuan kedua | Verifikasi rekan untuk perubahan rekening, pembayaran, atau pemulihan akun. |
| Pelaporan cepat | Satu jalur laporan agar bukti tidak hilang dan pola dapat dinilai. |
| Simulasi singkat | Bahas contoh pesan palsu dalam rapat rutin tanpa menyalahkan pelapor. |
Kesalahan yang perlu dihindari dan cara pulih
Kesalahan paling umum adalah menilai pesan dari desainnya saja. Logo yang tajam, bahasa yang rapi, atau foto profil profesional tidak membuktikan pengirim sah. Kesalahan lain ialah meneruskan pesan ke grup kerja tanpa peringatan, sehingga tautan memperoleh kepercayaan dari hubungan internal dan dapat menyebar lebih luas secara tidak sadar.
Jangan mengandalkan pemeriksaan visual saja
Pemeriksaan visual tetap berguna, namun hanya tahap awal. Pelaku dapat memakai ejaan mirip, halaman masuk yang meyakinkan, atau alamat pengirim yang dipalsukan. Jangan pernah memasukkan kata sandi atau OTP setelah membuka tautan dari pesan tak terduga, sekalipun halaman terlihat sangat familiar bagi Anda.
Jika tautan sudah dibuka
Membuka tautan belum selalu berarti data telah bocor, tetapi perlakukan kejadian itu dengan serius. Tutup halaman, jangan unduh berkas, dan catat waktu serta isi pesannya. Jika Anda memasukkan kredensial, segera ubah kata sandi melalui kanal resmi dan keluarkan sesi aktif yang tidak dikenali pada akun terkait segera.
- Laporkan kejadian kepada penanggung jawab internal dengan tangkapan layar dan alamat tautan.
- Hubungi kanal resmi INDO CAIR untuk memastikan pesan tersebut bukan komunikasi sah.
- Pantau aktivitas akun, pemberitahuan login, dan transaksi yang tidak Anda kenali.
Kerangka keputusan untuk setiap pesan mencurigakan
Gunakan kerangka keputusan yang sama untuk semua pesan yang mengatasnamakan Indo Cair, termasuk pesan yang tampak ramah atau menawarkan bantuan. Konsistensi mengurangi keputusan berdasarkan rasa takut, rasa ingin tahu, atau asumsi bahwa rekan lain telah memeriksanya. Kerangka ini juga membantu pimpinan menjelaskan alasan penolakan tanpa mempermalukan anggota tim yang menerima pesan tersebut dalam pekerjaan sehari-hari.
Tiga pertanyaan sebelum bertindak
- Apakah saya mengenali pengirim dan sedang mengharapkan permintaan ini? Bila tidak, perlakukan pesan sebagai belum terverifikasi.
- Apakah alamat tujuan dapat dikonfirmasi lewat kanal tersimpan? Jangan memakai nomor atau tautan yang hanya diberikan pesan tersebut.
- Apakah tindakan diminta melibatkan data sensitif, uang, atau perubahan akses? Jika ya, wajibkan verifikasi sebelum melanjutkan.
Untuk keputusan operasional, pilih tindakan dengan risiko terendah ketika informasi belum cukup. Menunda klik dan melakukan konfirmasi biasanya tidak merugikan proses bisnis, sedangkan membocorkan akses dapat menimbulkan pekerjaan pemulihan yang panjang. Jadikan prinsip ini sebagai standar: tautan pendek boleh dibuka hanya setelah tujuan, pengirim, dan kebutuhan bisnisnya dapat dijelaskan dengan jelas oleh pihak yang berwenang di organisasi Anda secara tertulis.
Ringkasan dan langkah berikutnya
Penilaian paling aman bukan mencari ciri tunggal penipuan, melainkan memastikan tiga hal: identitas pengirim, alamat tujuan, dan alasan bisnis untuk bertindak. Jika satu unsur tidak dapat diverifikasi, jangan klik, jangan membalas dengan data, dan jangan meneruskan pesan seolah-olah sudah sah. Untuk tim, keputusan terbaik adalah mendokumentasikan kanal resmi, menerapkan verifikasi kedua pada tindakan sensitif, serta menyediakan jalur laporan yang mudah. Pendekatan ini membuat respons lebih konsisten, menjaga pelanggan dari informasi menyesatkan, dan membantu organisasi menilai insiden berdasarkan bukti, bukan kepanikan. Simpan panduan tersebut di tempat yang dapat diakses semua.
Mulailah hari ini dengan meminta tim menyimpan kanal komunikasi INDOCAIR yang telah disetujui dan meninjau cara melaporkan pesan mencurigakan. Saat menerima tautan pendek atas nama Indo Cair, lakukan jeda, periksa konteks, dan konfirmasi melalui kanal yang sudah dikenal. Bila Anda bertanggung jawab atas operasi, masukkan latihan singkat mengenai contoh pesan palsu ke rapat rutin berikutnya. Tindakan kecil yang diulang akan lebih berguna daripada aturan panjang yang tidak pernah dibuka. Dengan prosedur yang jelas, setiap orang dapat menolak tautan meragukan secara tenang, melindungi akses kerja, dan membantu menjaga komunikasi dengan pelanggan tetap terpercaya secara berkelanjutan bagi semua.